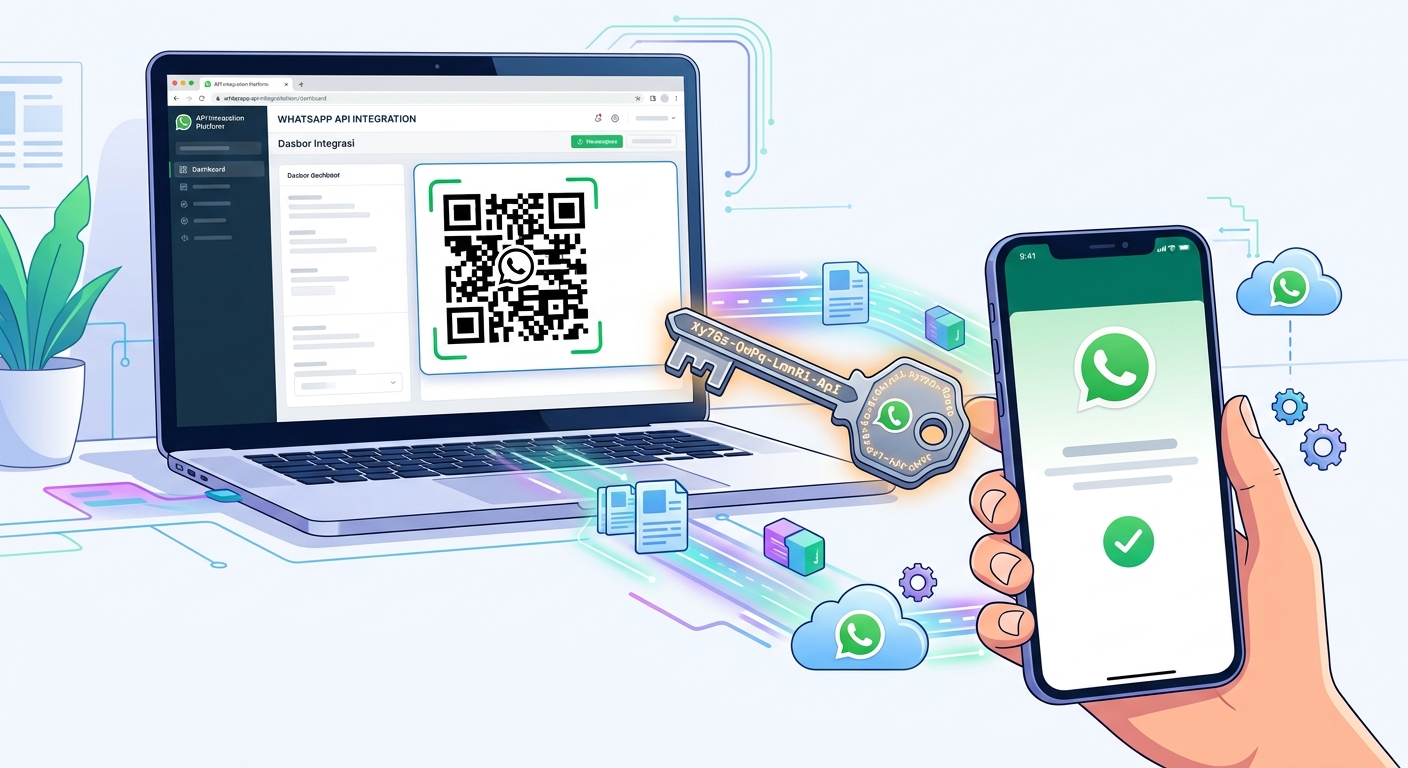
API Key adalah kunci akses yang digunakan aplikasi untuk mengirim permintaan ke layanan API. Dalam integrasi WhatsApp API, API Key membantu sistem mengenali akses yang digunakan ketika aplikasi menjalankan fungsi seperti mengirim pesan atau mengambil informasi dari layanan.
Ketika aplikasi mengirim permintaan ke WhatsApp API, API Key disertakan sesuai format autentikasi yang ditentukan oleh penyedia API. Sistem kemudian memeriksa kunci tersebut sebelum memproses permintaan.
Tanpa API Key yang valid, permintaan ke endpoint yang membutuhkan autentikasi dapat ditolak. Karena itu, API Key perlu dikelola dengan benar agar integrasi tetap berjalan dan akses tidak digunakan oleh pihak yang tidak berwenang.
Fungsi API Key dalam Integrasi WhatsApp
API Key bukan sekadar kode untuk menghubungkan aplikasi. Kunci ini menjadi bagian dari proses autentikasi yang memungkinkan sistem API memeriksa apakah permintaan memiliki akses yang sesuai.
1. Mengautentikasi Permintaan API
API Key digunakan untuk membuktikan bahwa permintaan dikirim menggunakan kredensial akses yang dikenali oleh layanan.
Contohnya, aplikasi toko online mengirim notifikasi pesanan melalui WhatsApp API. Saat aplikasi mengirim permintaan, API Key disertakan agar layanan dapat memeriksa akses sebelum memproses pesan.
Jika API Key salah, tidak valid, atau tidak lagi berlaku, permintaan dapat ditolak.
2. Menghubungkan Aplikasi dengan Layanan WhatsApp API
Aplikasi bisnis dapat menggunakan API Key ketika berkomunikasi dengan layanan WhatsApp API.
Contohnya, sistem ERP mengirim notifikasi pembayaran setelah transaksi tercatat. Aplikasi mengirim data pesan ke endpoint API dengan kredensial yang sesuai.
Dengan cara ini, pengiriman pesan dapat dijalankan langsung dari sistem bisnis tanpa harus mengetik pesan secara manual melalui aplikasi WhatsApp.
3. Mendukung Otomatisasi Pesan
API Key memungkinkan aplikasi mengakses fungsi API yang diizinkan untuk akun atau device terkait.
Contohnya:
- Mengirim notifikasi transaksi.
- Mengirim kode OTP.
- Mengirim konfirmasi pesanan.
- Mengirim pengingat pembayaran.
- Mengirim informasi status layanan.
Fungsi yang tersedia tetap bergantung pada endpoint, konfigurasi, dan izin akses dari penyedia API.
4. Memisahkan Kredensial dari Kode Aplikasi
API Key sebaiknya disimpan sebagai konfigurasi rahasia, bukan ditulis langsung di dalam kode sumber yang dibagikan atau dipublikasikan.
Contohnya, aplikasi dapat mengambil API Key dari environment variable atau konfigurasi server yang tidak masuk ke repositori publik.
Jika kredensial perlu diganti, konfigurasi dapat diperbarui tanpa harus menulis ulang seluruh logika pengiriman pesan.
Bagaimana API Key Bekerja?
Alur penggunaan API Key dalam integrasi WhatsApp API umumnya seperti berikut:
- Sistem memperoleh API Key dari dashboard atau pengaturan penyedia API.
- Developer menyimpan kunci pada konfigurasi aplikasi.
- Aplikasi membuat permintaan ke endpoint API.
- API Key disertakan sesuai format autentikasi yang ditentukan.
- Layanan memvalidasi akses dan memproses permintaan jika memenuhi ketentuan.
Contohnya, sistem toko online ingin mengirim pesan konfirmasi pesanan setelah pembayaran berhasil.
Pembayaran berhasil
        |
        v
Aplikasi toko online
        |
        v
Permintaan ke WhatsApp API
+ API Key
+ Nomor tujuan
+ Isi pesan
        |
        v
Validasi akses oleh API
        |
        v
Permintaan diproses
`
Diagram tersebut merupakan gambaran umum. Format permintaan, lokasi API Key, dan respons autentikasi dapat berbeda pada setiap penyedia API.
Apa yang Terjadi Jika API Key Salah?
API Key yang salah dapat menyebabkan permintaan ditolak sebelum fungsi API dijalankan.
Beberapa kondisi yang umum terjadi meliputi:
- API Key salah: nilai kunci tidak sesuai dengan kredensial yang terdaftar.
- API Key tidak disertakan: aplikasi tidak mengirim kredensial yang diwajibkan.
- API Key sudah tidak berlaku: kunci telah dicabut atau diganti.
- Format autentikasi keliru: kunci dikirim pada bagian permintaan yang tidak sesuai dengan dokumentasi.
- Kredensial tidak sesuai: kunci yang digunakan tidak memiliki akses ke resource atau device yang dituju.
Jika terjadi kegagalan, periksa respons API dan log permintaan. Jangan langsung menganggap device WhatsApp terputus karena masalah autentikasi berbeda dari masalah koneksi device.
Cara Menjaga Keamanan API Key
API Key perlu diperlakukan sebagai kredensial rahasia. Jika bocor, pihak lain berpotensi menggunakannya untuk mengakses fungsi API sesuai hak akses yang tersedia.
Simpan API Key di Konfigurasi Rahasia
Gunakan environment variable atau penyimpanan rahasia yang sesuai dengan lingkungan aplikasi.
Hindari menulis API Key secara langsung di dalam kode yang diunggah ke repositori publik.
Jangan Kirim API Key ke Frontend
Untuk aplikasi web, jangan menempatkan API Key rahasia di JavaScript yang dikirim ke browser.
Permintaan ke layanan API sebaiknya dilakukan dari backend agar kredensial tidak mudah diambil melalui kode atau lalu lintas browser.
Batasi Akses ke Konfigurasi
Pastikan hanya aplikasi dan pihak yang membutuhkan yang dapat membaca konfigurasi berisi API Key.
Batasi akses ke file konfigurasi, environment variable, log, dan sistem deployment yang menyimpan kredensial.
Hindari Mencatat API Key di Log
Ketika mencatat kegagalan permintaan, simpan informasi yang diperlukan untuk diagnosis tanpa menuliskan nilai API Key secara utuh.
Jika log dikirim ke layanan pemantauan, pastikan kredensial tidak ikut tersimpan di sana.
Ganti API Key Jika Terindikasi Bocor
Jika API Key terlanjur masuk ke repositori publik, log yang dapat diakses pihak lain, atau dibagikan kepada pihak yang tidak berwenang, cabut atau ganti kunci sesuai prosedur penyedia API.
Setelah pergantian, perbarui konfigurasi aplikasi yang menggunakan kunci tersebut dan uji kembali integrasinya.
Apakah Mengganti API Key Akan Mengganggu Integrasi?
Mengganti API Key dapat mengganggu integrasi jika aplikasi masih menggunakan kunci lama setelah kunci tersebut tidak lagi berlaku.
Contohnya, aplikasi mengirim notifikasi pesanan menggunakan API Key yang lama. Setelah kunci dicabut, permintaan berikutnya dapat ditolak karena autentikasi gagal.
Untuk mengurangi gangguan, lakukan pergantian secara terencana:
- Identifikasi seluruh aplikasi atau service yang menggunakan API Key.
- Siapkan kunci pengganti melalui mekanisme yang disediakan penyedia API.
- Perbarui konfigurasi aplikasi yang terdampak.
- Uji permintaan API untuk memastikan autentikasi berhasil.
- Cabut kunci lama jika belum dicabut dan proses pergantian sudah selesai.
Jika penyedia API tidak mendukung dua kunci aktif secara bersamaan, pergantian perlu disesuaikan dengan mekanisme yang tersedia. Jangan mengasumsikan kunci lama dan baru dapat digunakan bersamaan.
API Key Berbeda dengan Status Device
API Key dan status device merupakan dua hal yang berbeda.
API Key berkaitan dengan autentikasi permintaan ke layanan API, sedangkan status device menunjukkan kondisi koneksi akun WhatsApp pada sistem.
Perbedaannya dapat dilihat pada tabel berikut.
| Kondisi | Kemungkinan masalah |
|---|---|
| API Key tidak valid | Permintaan ditolak pada proses autentikasi |
| Device belum terhubung | Pengiriman dapat gagal karena koneksi WhatsApp belum siap |
| Format permintaan salah | API dapat menolak data yang dikirim |
| Pesan gagal terkirim | Perlu memeriksa respons API dan status pesan |
| API menerima permintaan, tetapi pesan belum sampai | Perlu memeriksa status pengiriman dan kendala lanjutan |
Memisahkan jenis masalah ini membantu proses diagnosis menjadi lebih tepat. Jika API Key valid tetapi pesan tetap gagal, pemeriksaan perlu dilanjutkan ke format permintaan, status device, nomor tujuan, dan status pesan.
Kesimpulan
API Key berfungsi sebagai kredensial untuk mengautentikasi permintaan aplikasi ke layanan WhatsApp API. Kunci ini digunakan ketika sistem menjalankan fungsi yang membutuhkan akses API, termasuk pengiriman notifikasi, OTP, dan pesan otomatis.
Agar integrasi tetap berjalan, API Key perlu disimpan secara aman, digunakan sesuai format autentikasi penyedia API, dan diperbarui ketika perlu diganti. Jika permintaan gagal, periksa respons API untuk membedakan masalah autentikasi dari masalah device atau pengiriman pesan.
Pengelolaan API Key yang benar membantu menjaga keamanan akses sekaligus mengurangi gangguan pada integrasi aplikasi.